
Checklist gratuite · 1 page
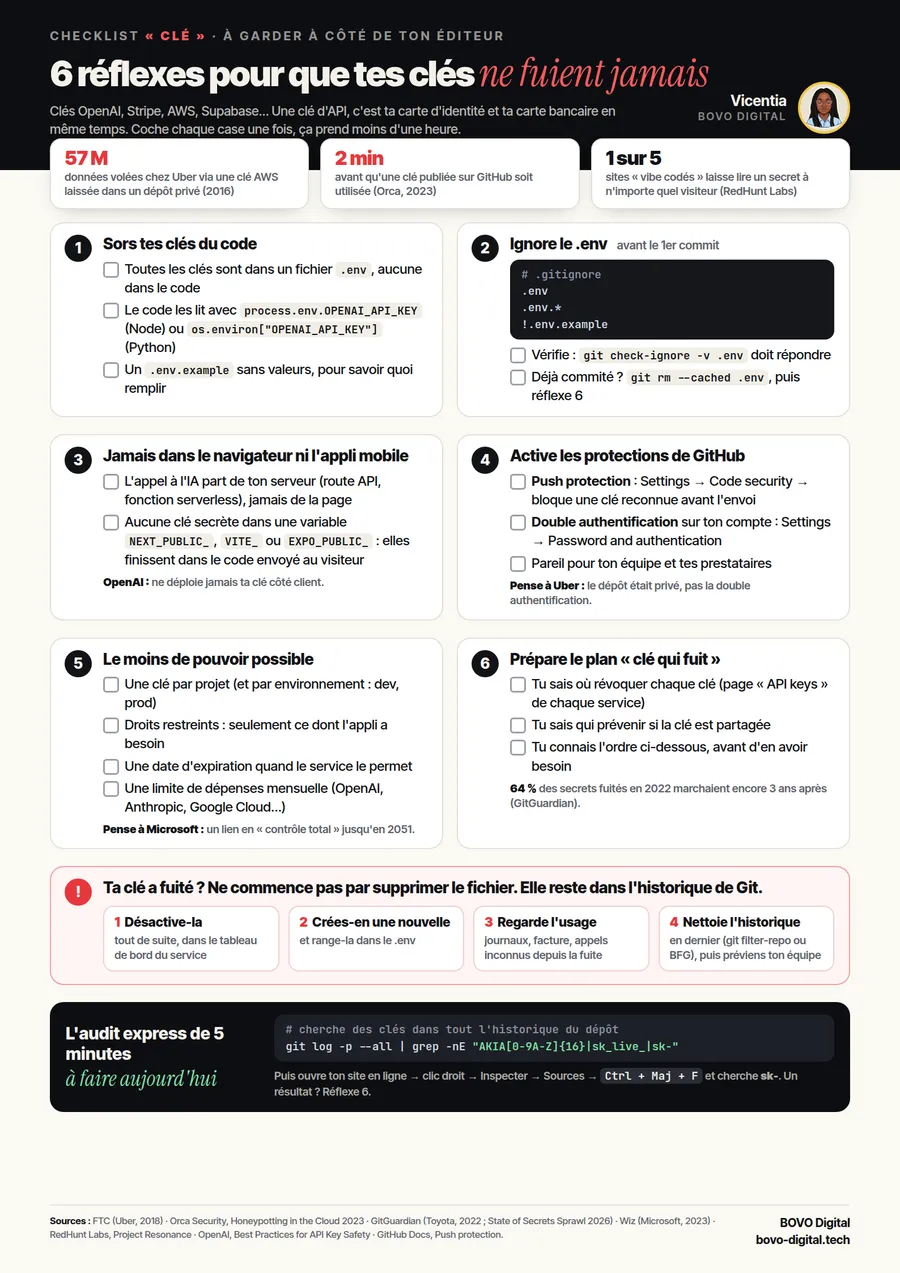
6 réflexes pour que tes clés d’API ne fuient jamais
Uber, Toyota, Microsoft : trois géants, et à chaque fois la même erreur, une clé laissée au mauvais endroit. Cette checklist t’aide à protéger tes clés OpenAI, AWS, Stripe ou Supabase en moins d’une heure.
Tu connais quelqu’un qui code avec l’IA ?
Envoie-lui cette checklist. Ça pourrait lui éviter une très mauvaise surprise.
Ce qu’il y a dedans
- Sortir tes clés du code et les ranger dans un fichier
.env - Dire à Git d’ignorer ce fichier, avant ton premier commit
- Ne jamais mettre une clé dans le navigateur ou une appli mobile
- Activer les protections de GitHub (push protection et double authentification)
- Donner à chaque clé le moins de pouvoir possible
- Savoir quoi faire, et dans quel ordre, si une clé a fuité
Avec en bonus un audit express de 5 minutes à faire aujourd’hui.
57 millions
de personnes touchées chez Uber, à cause d’une clé laissée dans un dépôt privé (2016)
2 minutes
avant qu’une clé publiée sur GitHub soit utilisée (Orca Security, 2023)
1 site sur 5
créé avec l’IA laisse un secret lisible par n’importe quel visiteur (RedHunt Labs)
Tu veux les prochaines checklists ?
Une checklist pratique de temps en temps, sur l’IA, l’automatisation et la sécurité de tes projets. Pas de spam, désinscription en un clic.
BOVO Digital aide les entreprises à gagner du temps avec l’automatisation, les agents IA, les applis mobiles et les SaaS sur mesure.
Découvrir nos servicesSources : FTC (Uber, 2018) · Orca Security (2023) · GitGuardian (Toyota, 2022 ; State of Secrets Sprawl 2026) · Wiz (Microsoft, 2023) · RedHunt Labs · OpenAI · GitHub Docs.